Une puce cachée sous l’écran peut-elle compromettre un portefeuille de cryptomonnaies sans casser la protection de ses clés privées ? C’est le scénario décrit dans des informations attribuant à Ledger la découverte d’un appareil modifié, passé par le revendeur CryptoBilis : un implant intercepterait les mots de récupération pendant leur affichage, puis les transmettrait aux attaquants.
Le mécanisme allégué doit être distingué du bilan annoncé. Le récit cite un message de Ledger Support daté du 10 octobre 2026, évoquant un appareil contenant un composant non autorisé ; son authenticité, les détails techniques et les pertes avancées nécessitent une confirmation primaire avant de présenter cet épisode comme un piratage établi à grande échelle.
Ce qu’il faut retenir
- L’attaque matérielle décrite viserait la phrase de récupération affichée, plutôt qu’une extraction directe des secrets du composant sécurisé.
- Les montants de 86 à 93 millions de dollars et le chiffre de plus de 300 portefeuilles ne constituent pas un bilan vérifié.
- Un contrôle logiciel d’authenticité ne doit pas être assimilé à une inspection complète de l’électronique.
- Une phrase exposée doit être remplacée par une nouvelle sauvegarde générée sur un dispositif de confiance, pas simplement réutilisée ailleurs.
Que sait-on de cette attaque matérielle visant Ledger ?
Le récit situe la compromission dans le circuit de distribution de CryptoBilis, présenté comme un revendeur agréé en Asie du Sud-Est. Cela ne démontre ni que la modification a eu lieu dans ses locaux, ni que le distributeur en a eu connaissance : le lieu de découverte ne désigne pas automatiquement le responsable.
La distinction vaut aussi pour l’étendue de l’incident. Même authentifiée, la découverte d’un implant dans un appareil ne suffirait pas à attribuer plusieurs centaines de vols au même procédé.
| Élément rapporté | Ce qu’il permettrait d’établir | Ce qui reste à documenter |
|---|---|---|
| Composant non autorisé dans un appareil | Une modification physique de cet exemplaire | Les modèles, lots et circuits concernés |
| Interception des mots à l’écran | Un chemin possible vers la sauvegarde du portefeuille | L’analyse du câblage et du fonctionnement de l’implant |
| Transmission par réseau mobile LTE | Une exfiltration indépendante de l’ordinateur, si elle est démontrée | Le modem, l’antenne, l’alimentation et les communications observées |
| 86 à 93 millions de dollars de pertes annoncées | Une estimation à examiner | Les transactions, leur valorisation et l’absence de double comptage |
Les annonces de suspension des ventes ou de gel d’USDT attribuées respectivement à Ledger et Tether appellent également des publications officielles. Un récit cohérent n’équivaut pas à une chaîne de preuves.
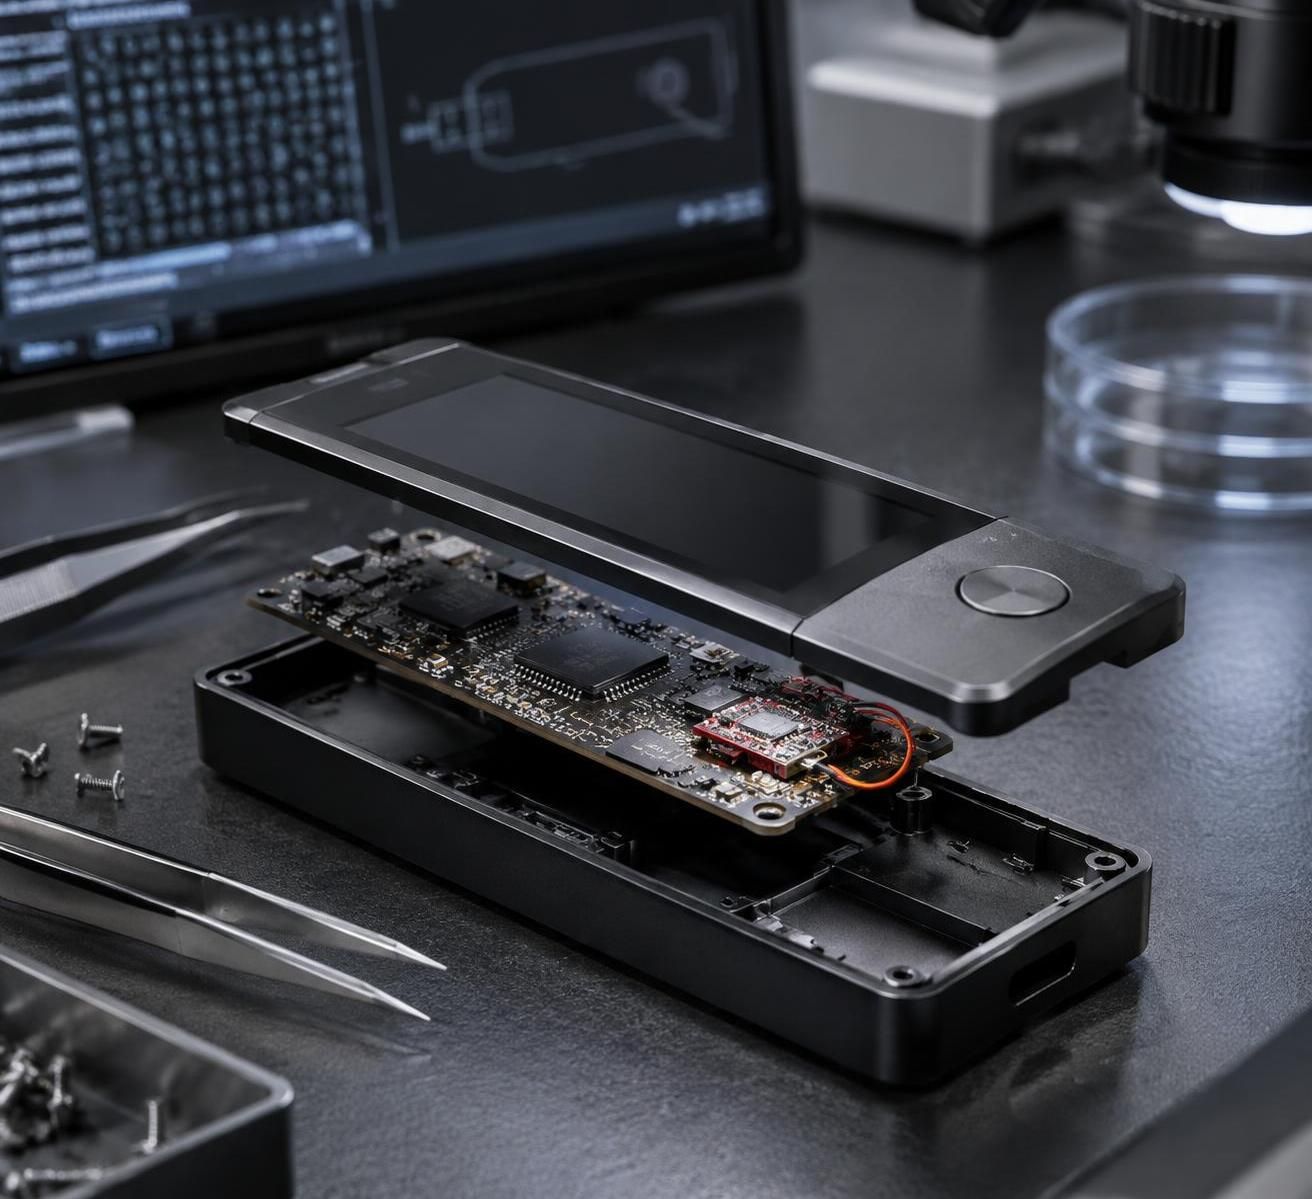
Comment une puce cachée sous l’écran pourrait-elle voler les clés privées ?
Un portefeuille matériel ne contient pas les cryptomonnaies comme une clé USB contient des fichiers : les actifs restent inscrits sur leur blockchain. L’appareil protège les secrets permettant de signer des transactions, tandis que la phrase de récupération permet de reconstituer le portefeuille dans un environnement compatible.
La spécification BIP-39, utilisée pour de nombreuses sauvegardes mnémotechniques, explique le lien entre les mots et la génération des secrets cryptographiques. Capturer cette sauvegarde peut donc rendre inutile une attaque contre le composant sécurisé lui-même.
Dans le scénario décrit, l’implant observerait les signaux destinés à l’affichage pendant la configuration. Un tel montage doit toutefois décoder correctement ces échanges et disposer d’un moyen de transmission : la seule mention d’une carte SIM ne démontre pas l’existence d’une liaison mobile fonctionnelle.
Prenons un détenteur fictif qui configure un appareil modifié, puis le range dans un coffre. Si sa sauvegarde a déjà été transmise, débrancher le dispositif ne rétablit pas sa confidentialité : le risque vient de la copie du secret, pas de la connexion permanente du portefeuille.
Pourquoi le contrôle d’authenticité ne répond-il pas à toute vulnérabilité physique ?
La documentation officielle de Ledger décrit des mécanismes de vérification de l’authenticité de ses appareils et de protection du micrologiciel. Leur portée ne doit pas être extrapolée : vérifier un composant ou un logiciel n’équivaut pas nécessairement à certifier l’absence de tout circuit ajouté autour de lui.
La comparaison avec une carte bancaire aide à comprendre cette limite : une puce authentique peut fonctionner dans un terminal dont un autre élément a été modifié pour espionner une saisie. Cela ne prouve pas que ce contournement fonctionne sur chaque modèle, mais explique pourquoi la sécurité des portefeuilles dépend aussi du chemin parcouru par les informations sensibles.
Acheter directement auprès du fabricant réduit le nombre d’intermédiaires sans garantir un risque nul. Un emballage intact, une reconnaissance logicielle réussie et une provenance documentée constituent des indices complémentaires, pas des preuves interchangeables.
Que faire si un portefeuille matériel paraît compromis ?
Pour un appareil suspect qui n’a jamais été configuré, la précaution consiste à ne pas y générer de sauvegarde et à contacter l’assistance par un canal officiel ouvert indépendamment du message d’alerte. Une fenêtre telle que « les 90 derniers jours » n’est exploitable qu’avec une date de référence et un périmètre publiés.
- Si des fonds sont exposés : préparer une destination fiable utilisant une nouvelle phrase, puis vérifier l’adresse de réception sur son écran de confiance.
- Si plusieurs réseaux sont utilisés : inventorier les comptes, jetons et NFT, ainsi que les actifs natifs nécessaires aux frais de transfert.
- Si un interlocuteur demande les mots : interrompre l’échange ; une assistance légitime n’en a pas besoin pour examiner un dossier.
- Si une fraude est suspectée : conserver facture, références du produit, échanges et identifiants des transactions avant toute modification destructive.
Dans l’exemple du détenteur fictif, restaurer les mêmes mots sur un appareil neuf ne résout rien : l’attaquant conserve exactement le même accès. C’est le changement de secret qui protège les actifs transférés, pas le seul changement de boîtier.
Quelles protections ne couvrent pas un piratage matériel ?
Le cadre européen MiCA encadre certaines activités liées aux cryptoactifs, mais ne constitue pas une garantie contre une modification électronique d’un appareil détenu personnellement. Les alertes de l’AMF et de l’ESMA rappellent que les protections applicables dépendent des actifs, des services et des prestataires concernés.
Un gel de jetons par un émetteur, lorsqu’il est techniquement possible, ne signifie ni restitution automatique ni récupération des autres avoirs. L’autoconservation réduit certaines dépendances envers un dépositaire, mais laisse subsister la volatilité, la perte en capital et, selon les services utilisés, le risque de contrepartie.
Pour suivre cet incident, les pièces décisives sont une alerte officielle datée, les modèles concernés et une analyse matérielle reproductible. Un montant spectaculaire ou une photographie d’un circuit ne remplace aucune de ces informations.
Cet article est fourni à titre informatif et ne constitue pas un conseil en investissement. Investir dans les cryptoactifs comporte un risque de perte totale du capital.